Un grupo de investigadores en seguridad ha descubierto un modo de hackear un Boeing 737 con un dispositivo del tamaño de una moneda. El 737 es uno de los aviones de pasajeros más comunes del mundo, por lo que es muy probable que alguna vez hayas viajado en uno.
Para llevar a cabo el ataque, se debe instalar un pequeño dispositivo en un puerto al que se accede mediante una escotilla ubicada en la parte externa de la aeronave. Según los investigadores, el puerto normalmente está al alcance no solo del personal de mantenimiento, sino también de otros empleados de las aerolíneas y los aeropuertos. Instalar el dispositivo lleva menos de sesenta segundos. Veamos cómo es realmente este pequeño y misterioso aparato, qué es lo que puede hacer y si aún es seguro viajar en un Boeing 737.
Por qué los aviones son más difíciles de hackear que los automóviles
En general, nos hemos hecho a la idea de que las computadoras y los teléfonos se pueden hackear. Posiblemente sea el tema del que más hablamos en este blog. Pero también cubrimos ataques contra objetivos menos comunes, como automóviles, robots cortacésped, barajadores de cartas automáticos, bicicletas e incluso colchones. En el mundo actual, estos y muchos otros dispositivos contienen computadoras diminutas (o no tan diminutas, en algunos casos).
Los aviones no son la excepción. Un avión de pasajeros moderno está repleto de computadoras. Algunas se encargan de funciones críticas, como calcular los parámetros del despegue o controlar el vuelo en sí. Pero he aquí una diferencia clave: al contrario de quienes fabrican la mayoría de los dispositivos inteligentes para el hogar, los fabricantes de aviones se toman muy en serio la seguridad. En consecuencia, es mucho más difícil acceder desde el exterior a los sistemas de una aeronave.
Tal vez sea por esto que la idea de hackear un avión haya atraído durante años a los investigadores en seguridad más curiosos. El equipo que finalmente lo logró ―un grupo de investigadores de la Universidad de California en San Diego y el Oberlin College― pasó más de diez años luchando con el problema. Como ya dijimos, el principal desafío a la hora de hackear un avión es que sus sistemas críticos no están conectados a la Internet externa. Por ello, para los investigadores en ciberseguridad, estudiar los vectores de ataque asociados a las aeronaves no era muy esperanzador: obtener acceso remoto a sistemas aislados es por demás difícil, y las probabilidades de que un atacante consiguiera acceso físico se consideraban muy bajas.
Pero para Kirill Levchenko y Aaron Schulman, de la Universidad de California en San Diego, hubo dos proyectos exitosos que les abrieron el panorama: un hackeo del Chevrolet Impala y una investigación sobre los “skimmers” de tarjetas de pago. Tras el hackeo del auto, a los investigadores se les ocurrió la idea de adquirir componentes usados de las computadoras del Boeing 737 y construir su propia plataforma de pruebas. La investigación del skimmer los llevó a pensar en un dispositivo físico pequeño que se conectara directamente a los sistemas internos del avión.
Tras estudiar los diagramas de los circuitos del Boeing 737, los investigadores encontraron un puerto al que se podía acceder desde el exterior del avión y que solo estaba protegido por una escotilla sin seguro. El puerto que descubrieron se conecta a un canal de datos llamado bus ARINC 429, el cual vincula la computadora de gestión de vuelo (FMC) del avión con su unidad de pantalla y control multifunción (MCDU).
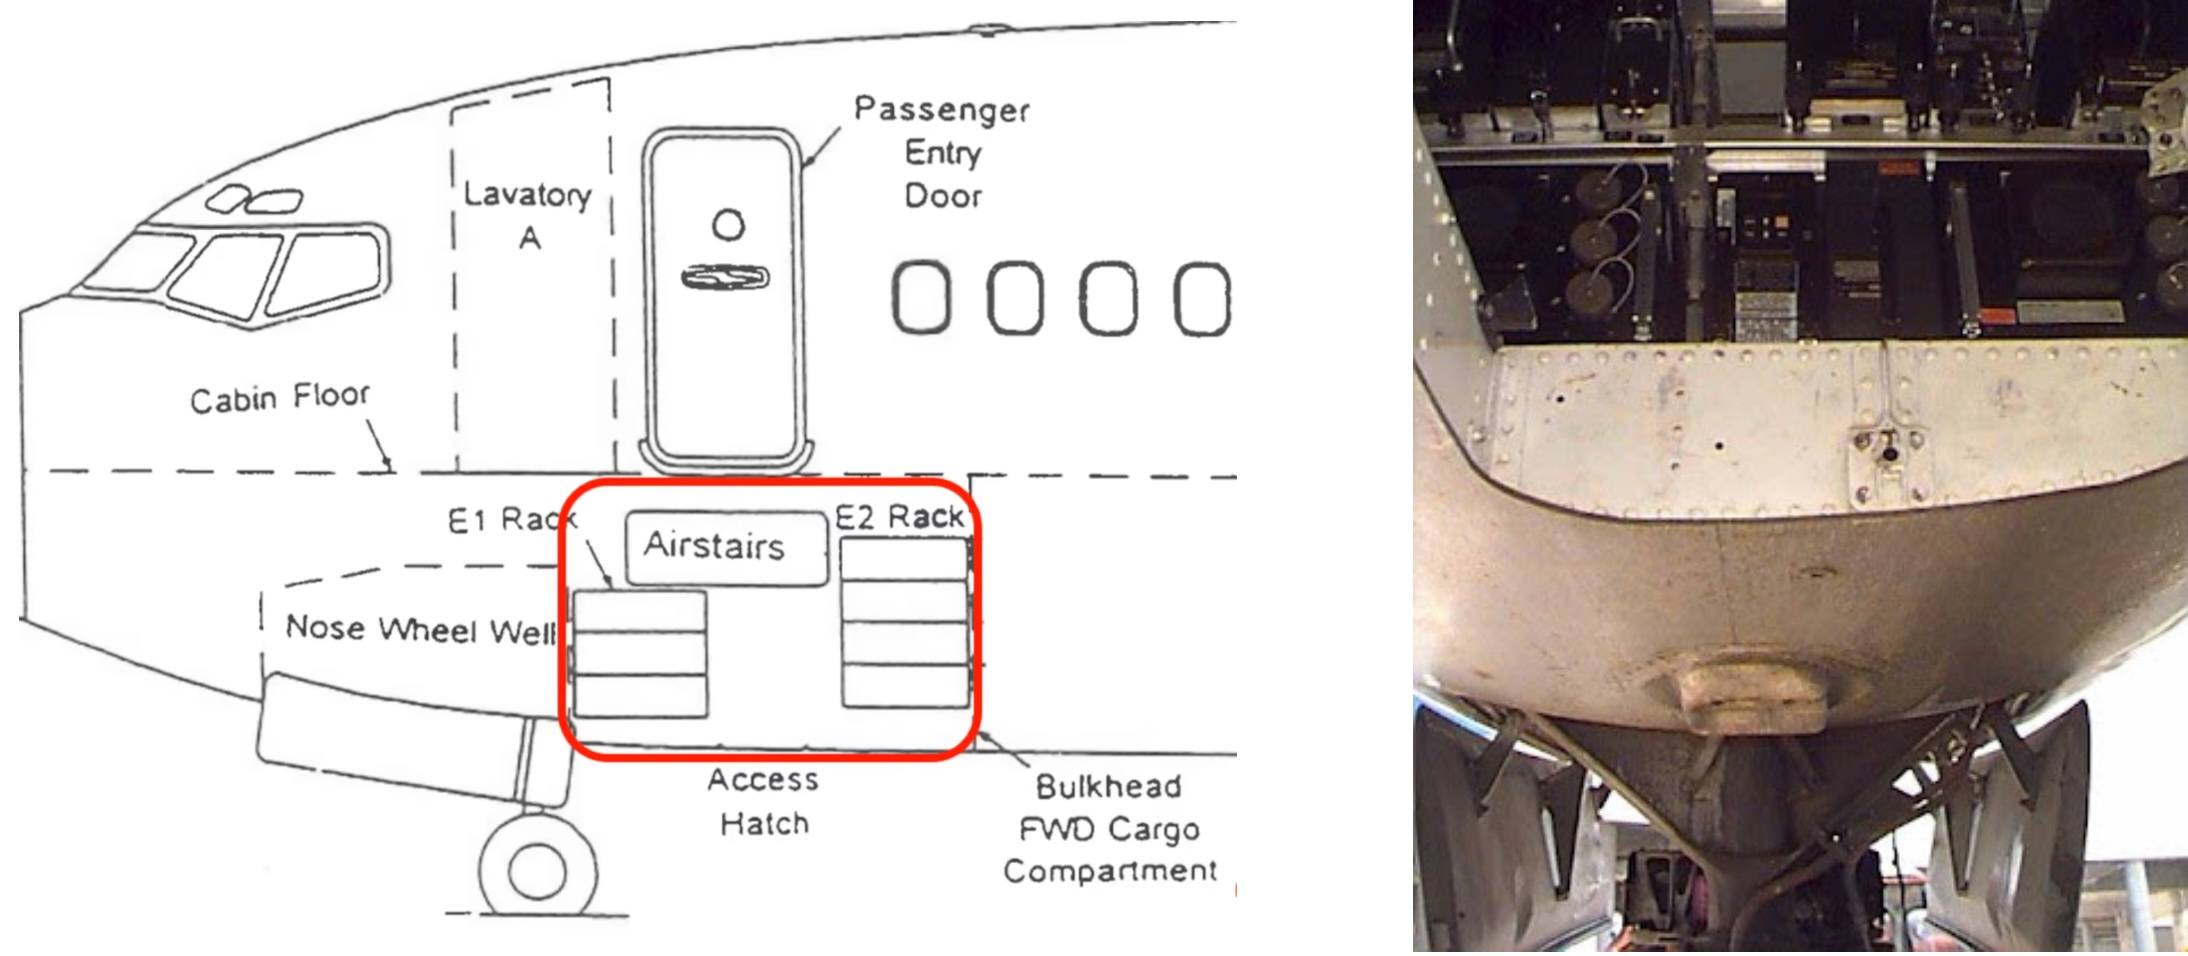
El puerto se encuentra en el compartimiento para dispositivos electrónicos ubicado bajo la cabina. Desde el exterior del avión, lo cubre apenas una escotilla sin seguro. Fuente
Sale el piloto, entra Bus Driver
En su plataforma de pruebas, los investigadores comprobaron qué sucedía si se conectaban al bus ARINC 429 a través de este puerto y enviaban señales eléctricas más potentes que las que normalmente intercambian los componentes del Boeing. Descubrieron que, al hacerlo, podían anular comandos legítimos y reemplazarlos por otros propios. En este punto, lo único que restaba era construir un dispositivo pequeño que cupiera en el puerto que habían encontrado.
Poco a poco, el equipo creó un dispositivo lo suficientemente compacto como para encajar en el puerto desprotegido. La versión terminada salió menos de USD 100 y, al parecer, constó principalmente de piezas estándar: un microcontrolador pequeño, componentes electrónicos para comunicarse con el bus y un módulo Wi-Fi. Este último módulo podría ayudar a que el dispositivo se conecte a la red Wi-Fi pública que se activa para los vuelos del avión. De lograrse esta conexión, el atacante obtendría acceso a Internet y podría, a la postre, controlar el dispositivo de manera remota. Por cierto, instalar el dispositivo en el puerto toma menos de un minuto.
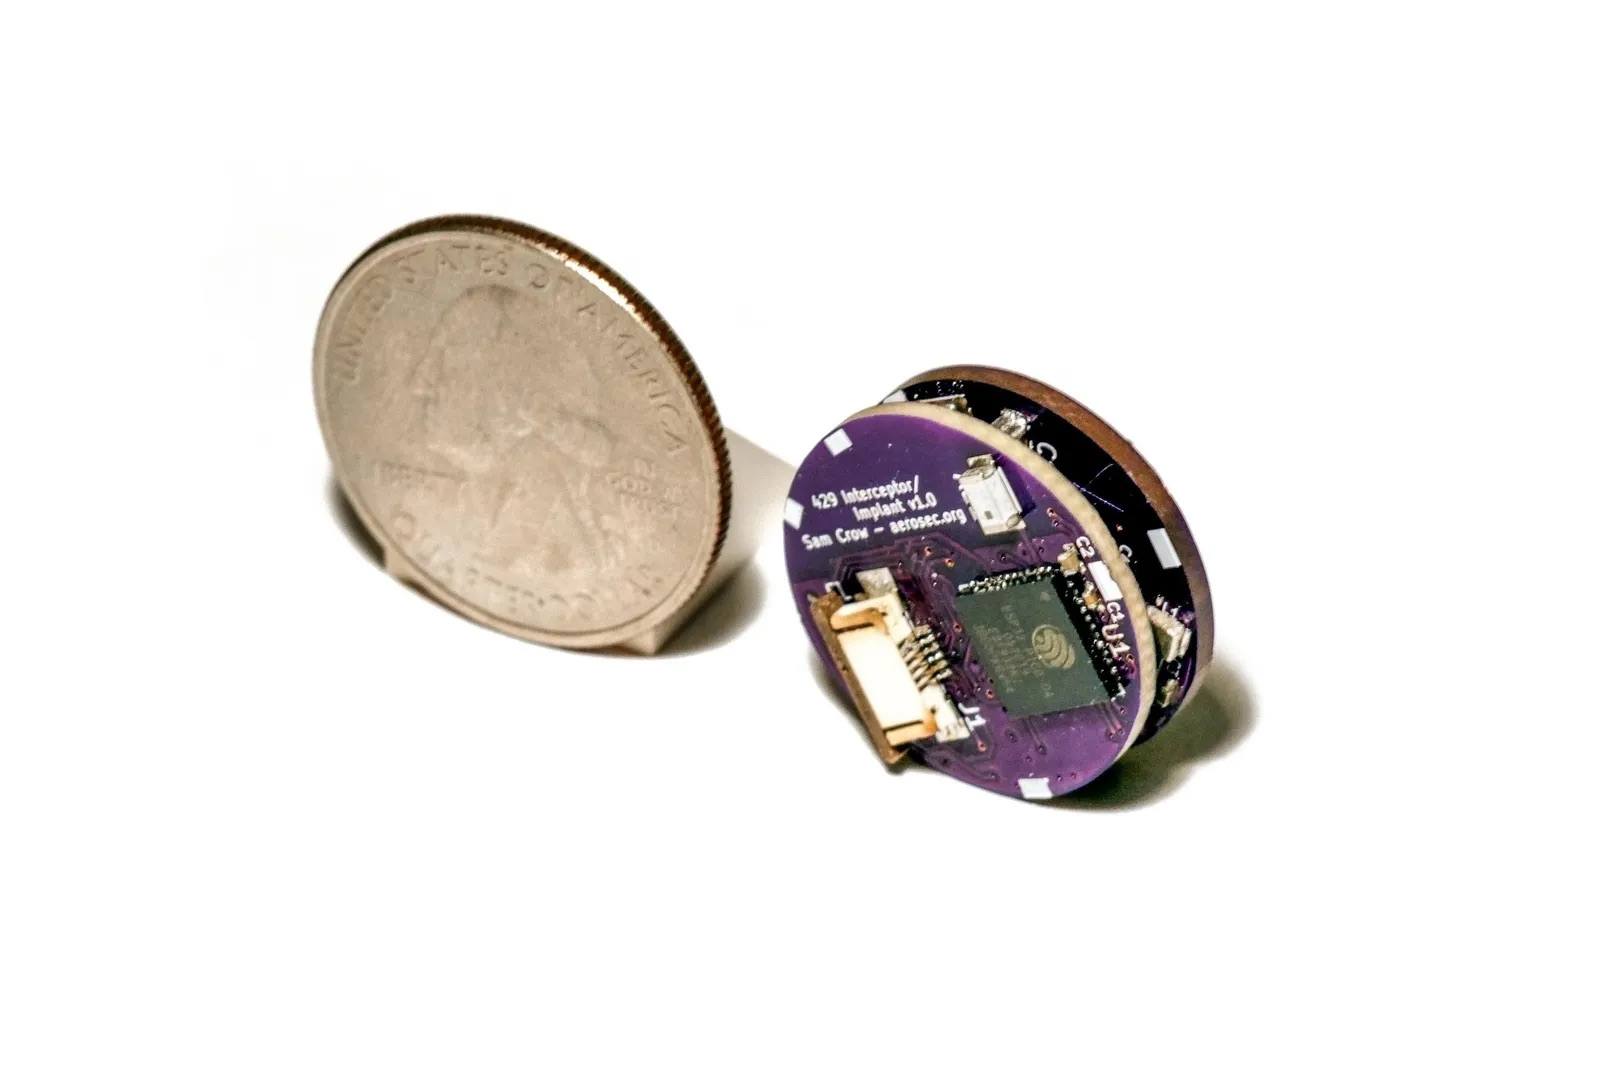
El dispositivo que los investigadores construyeron para conectarse a los sistemas del Boeing 737. Una moneda junto al dispositivo da idea de su tamaño. Fuente
Los investigadores llamaron al ataque “Bus Driver”. El nombre parece ser un juego de palabras en inglés: “driver” significa “conductor” (es decir, quien está al mando) y “bus” se refiere tanto a un vehículo de pasajeros como al canal de datos por el que se comunican los componentes de un sistema. El ataque permite que alguien ingrese a ese canal y cambie los comandos enviados por otros; esto, en efecto, lo pone “al mando del bus”.
Qué puede hacer en verdad el dispositivo de hackeo improvisado para el Boeing 737
Un puerto desprotegido, un dispositivo del tamaño de una moneda, acceso al bus… Hasta allí está clara la idea, pero ¿qué lograron realmente los investigadores? ¿Qué tanto daño pueden hacer con su diminuto intruso? Resulta que un daño bastante serio, incluso tal vez letal. Con la capacidad de manipular los datos que fluyen entre la computadora de gestión de vuelo y la unidad de control y visualización, los investigadores descubrieron que podían interferir con algunos aspectos críticos del funcionamiento del avión.
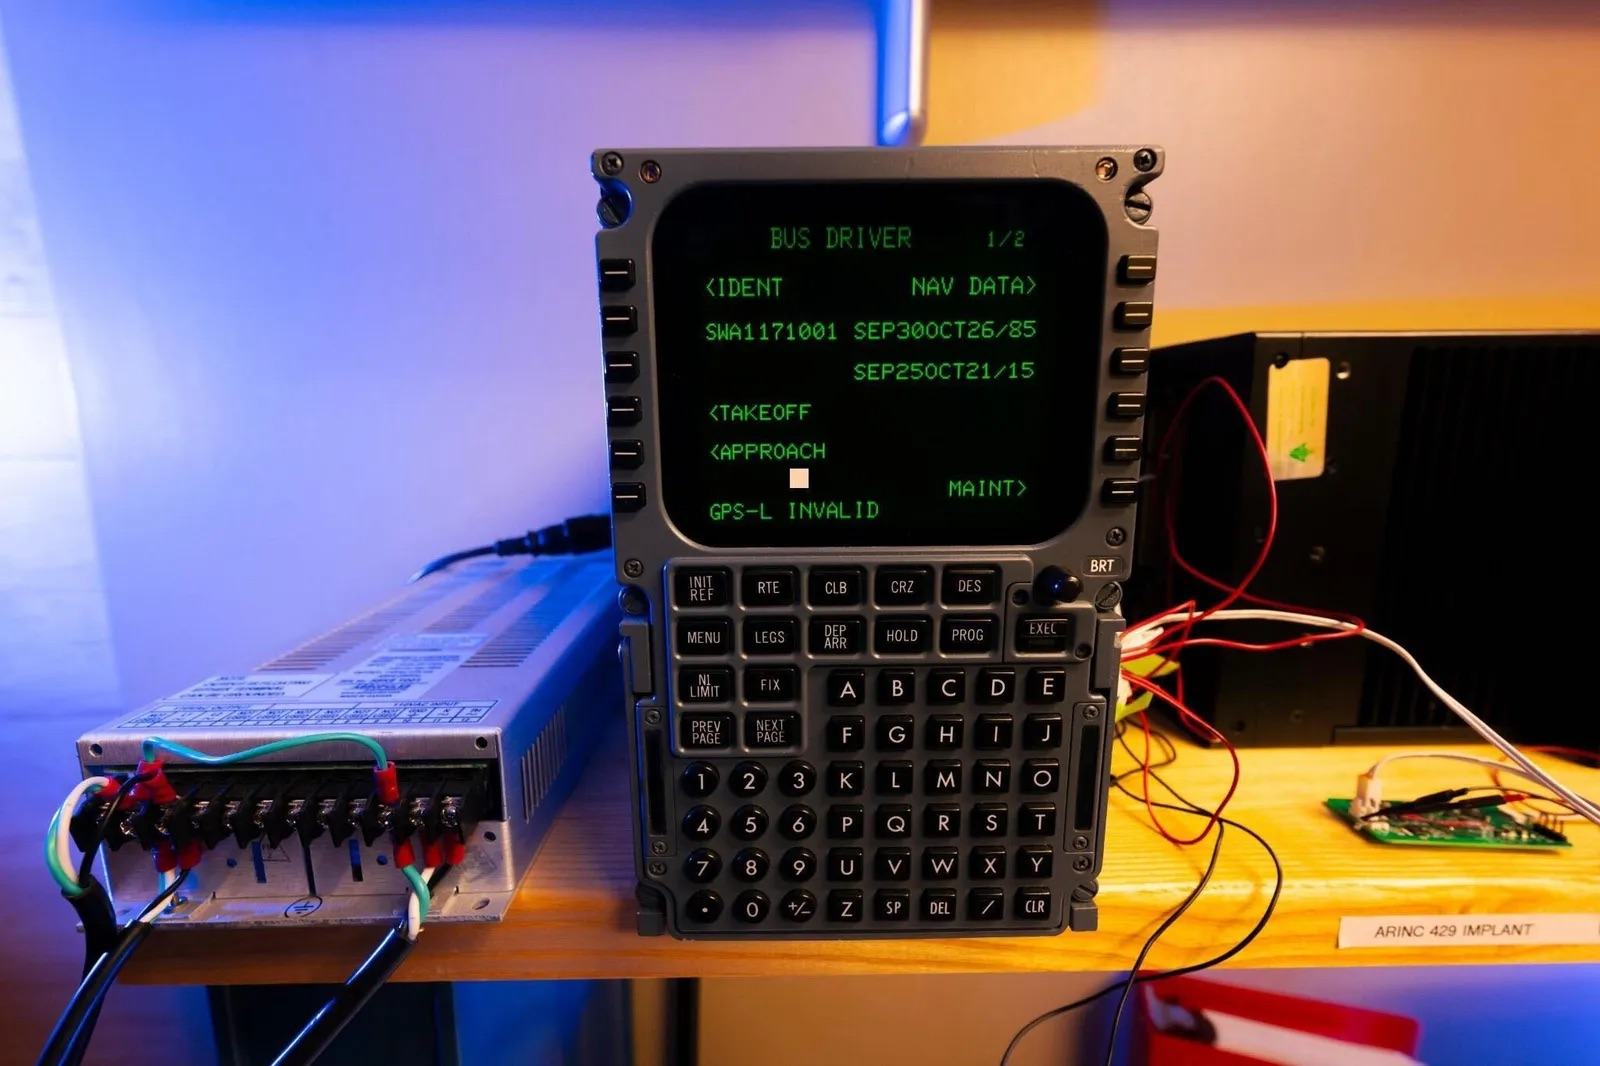
Los investigadores prueban el ataque Bus Driver en los sistemas de aviónica reales de un Boeing 737. La interfaz de ataque se ve en la pantalla del MCDU. Fuente
En primer lugar, el dispositivo puede alterar los datos con los que se calculan los parámetros de los despegues y aterrizajes. Puede, por ejemplo, cambiar el peso registrado del avión sin combustible y alterar, de ese modo, el cálculo de las velocidades necesarias para un despegue seguro.
El dispositivo también puede manipular el valor de temperatura asumida con el que los pilotos determinan cuánto empuje se requiere del motor para despegar. Si al sistema se le dan los números erróneos, bajo ciertas condiciones, el avión podría generar un empuje que no baste para despegar de manera segura o podría, incluso, superar el final de la pista. Un error en los cálculos durante el aterrizaje implica riesgos iguales de graves.
El dispositivo también puede cambiar la ruta que sigue el piloto automático. En un vuelo largo, una desviación de apenas unos grados ―algo tan sutil que, tal vez, pasaría desapercibido― podría bastar para que el avión se salga de su rumbo y se quede sin combustible en algún sitio sobre mar abierto.
Fuera de esto, un atacante podría usar el dispositivo para llevar la aeronave al espacio aéreo de un país que no esté en la ruta de vuelo aprobada. Una desviación así también puede tener consecuencias letales: en la historia de la aviación civil, ha habido más de un caso en el que una fuerza militar derribó a un avión de pasajeros por error, solo porque este entró accidentalmente en un espacio aéreo restringido.
Por supuesto, es muy improbable que los pilotos o los controladores aéreos no noten una desviación de este tipo, pero los desastres tienden a ocurrir exactamente cuando se combinan varios errores humanos.
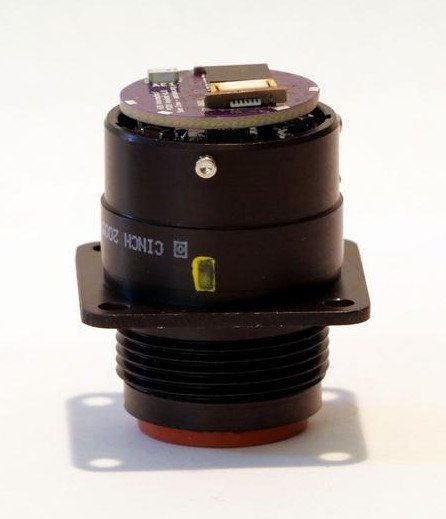
Una vez instalado, el dispositivo casi no se ve en el puerto. Si no se sabe que está conectado, es muy difícil de notar. Fuente
Finalmente, el dispositivo no solo se puede usar para cambiar los parámetros de vuelo: también permite ocultarles esos cambios a los pilotos. Con ello, por ejemplo, un atacante podría cargar una nueva ruta en la computadora de vuelo y, al mismo tiempo, alterar lo que se muestra en la pantalla del MCDU para que los pilotos sigan viendo la ruta original.
Aún con todo esto, los investigadores señalan que, en la mayoría de los casos, un equipo atento detectaría estas discrepancias. Los datos correctos aparecen en otras pantallas de la cabina y cambiar al control manual permite que los pilotos desactiven el piloto automático y recuperen el control del avión.
¿Y qué hago? ¿Mejor tomo el tren?
Para finalizar, me gustaría tranquilizar a quienes siempre le hayan tenido miedo a volar (y a quienes se lo hayan replanteado con este artículo). Los propios creadores del dispositivo dicen que, a pesar de lo que han aprendido, siguen viajando en el Boeing 737. Y para no causar problemas en el mundo real, no han revelado cuál es el puerto exacto que usaron en sus experimentos.
Los investigadores también se comunicaron con Boeing en 2020 para compartir sus hallazgos. Boeing se tomó la información en serio y puso manos a la obra para abordar el problema.
Específicamente, los investigadores le sugirieron a Boeing que eliminara el puerto vulnerable o lo sellaran con resina epoxi para descartar físicamente la posibilidad de que se conectara un dispositivo no autorizado. También hay opciones más complicadas, como rediseñar las protecciones eléctricas del bus interno para que los dispositivos no autorizados no puedan anular señales reales, o agregar sistemas que puedan detectar desde un primer momento este tipo de ataque.
A más largo plazo, los investigadores recomiendan que Boeing, junto con otros fabricantes de aeronaves, añadan autenticación criptográfica a los mensajes que se transmiten entre los componentes de aviónica.
Boeing no hizo público si siguió esta recomendación específica o si implementó sus propias soluciones. Cuando los reporteros de Wired le preguntaron a la empresa, obtuvieron una respuesta bastante vaga:
“Nuestros técnicos especializados consideran que las capas de protección instaladas en el avión, incluidas las que forman parte del diseño de los sistemas y del entorno operativo, mitigan y limitan de forma significativa y suficiente la viabilidad y el riesgo de que ocurra un ataque en el mundo real”.
Así que no, parecería que aún no hay por qué renunciar a los viajes en el Boeing 737. Dicho esto, tengo una enorme estima por los trenes: si quieres viajar en ferrocarril u otros medios de transporte, no seré yo quien te lo impida. Es más: hay una publicación mía sobre el hackeo de trenes en este blog, aunque en ese caso el objetivo era constructivo, no destructivo.
Autos, cortadoras de césped, barajadores de cartas, bicicletas , colchones inteligentes… casi no hay fin a la lista de dispositivos que los piratas informáticos han logrado manipular. ¿Qué más han hackeado? Descúbrelo en nuestras otras publicaciones: